Twój partner w drodze do zgodności z NIS2
Oferujemy TailoredGuard w Polsce i CEE
P-REC to główny partner TailoredByte w Polsce i Europie Środkowo-Wschodniej. Pomagamy organizacjom z sektorów regulowanych osiągnąć pełną zgodność z dyrektywą NIS2 dzięki platformie wspieranej przez AI.
P-REC: Twój partner
w erze AI i NIS2
P-REC to polska firma technologiczna specjalizująca się w wprowadzaniu standardów rozwiązań bezpieczeństwa dla organizacji działających w sektorach regulowanych. Jako główny partner TailoredByte w Polsce i Europie Środkowo-Wschodniej, oferujemy kompleksowe wsparcie w osiągnięciu pełnej zgodności z dyrektywą NIS2.
TailoredGuard Technologia i Ekspertyza
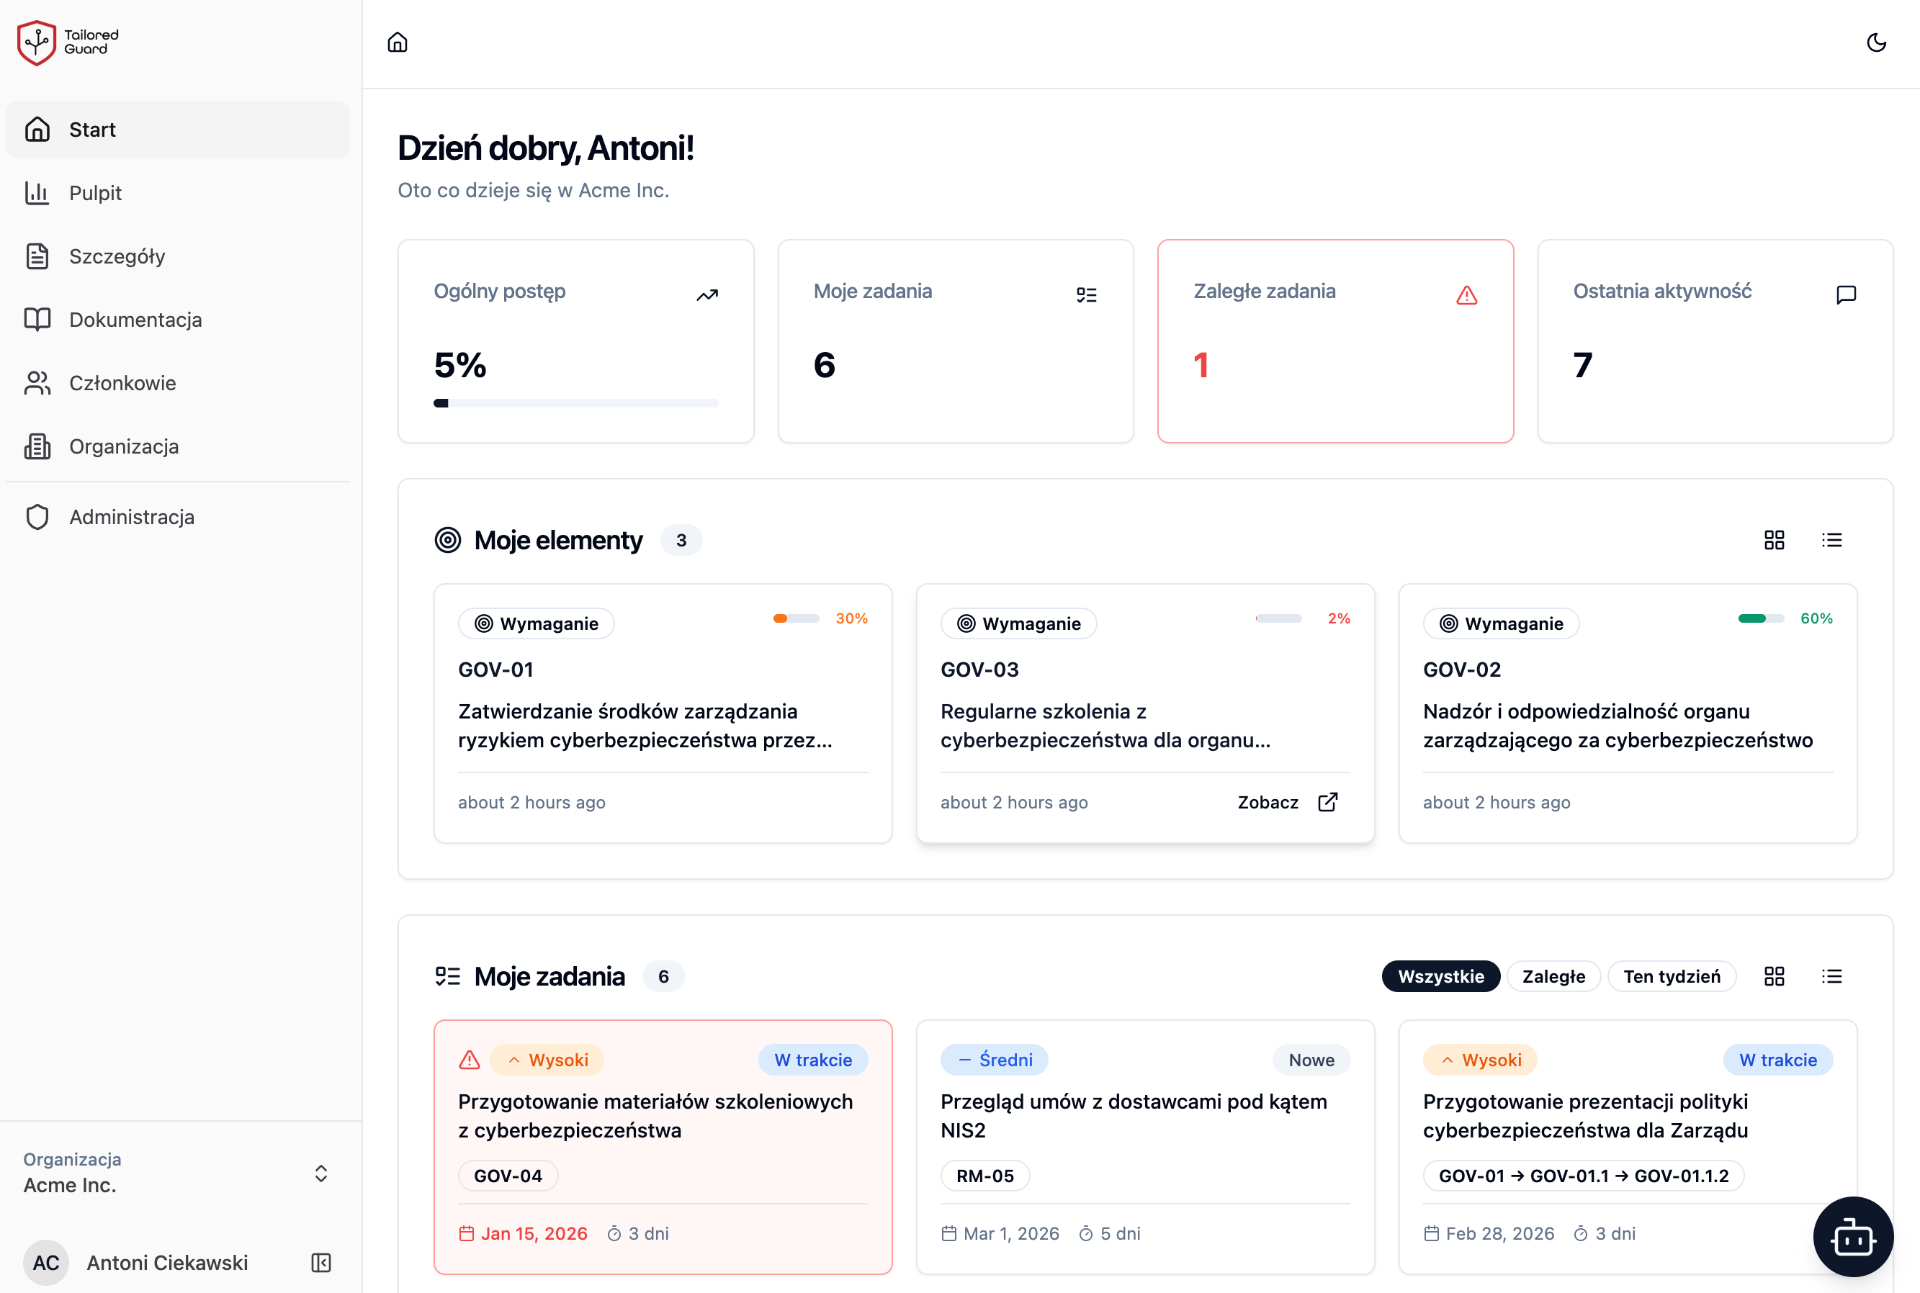
Jako główny partner TailoredByte w Polsce, P-REC oferuje platformę TailoredGuard, która łączy automatyzację opartą na AI z praktycznym wsparciem ekspertów, dając organizacjom realne narzędzia do osiągnięcia i utrzymania zgodności z NIS2.
Silnik AI
Platforma opiera się na zaawansowanym module AI, który nieustannie analizuje stan zabezpieczeń Twojej organizacji w odniesieniu do wymogów NIS2, sygnalizując obszary wymagające uwagi.
Proaktywne zarządzanie
Zamiast reagować na incydenty po fakcie, platforma aktywnie planuje harmonogramy, przydziela zadania i śledzi postępy, eliminując chaos i zapewniając pełną przejrzystość działań.
Eksperci u Twojego boku
Nasz zespół specjalistów ds. cyberbezpieczeństwa i wdrożeń NIS2 jest dostępny na każdym etapie, od pierwszego audytu po bieżące konsultacje i optymalizację procesów zgodności.
Platforma w akcji
Twoja organizacja musi
spełnić wymogi NIS2
Polska implementacja dyrektywy NIS2 nakłada na organizacje z sektorów krytycznych obowiązek wdrożenia kompleksowych środków cyberbezpieczeństwa. Zarządy firm ponoszą bezpośrednią odpowiedzialność prawną za stan zabezpieczeń. Nieprzygotowane organizacje narażą się na dotkliwe sankcje.
Od wejścia w życie (03.04.2026) organy nadzorcze Państwa mogą nałożyć pierwsze kary pieniężne
Mapowanie TailoredGuard na wymogi NIS2
Działaj teraz
Przeprowadzimy bezpłatną konsultację zgodności Twojej organizacji z NIS2.
Zamów konsultację →Wdróż platformę
Wdrożenie TailoredGuard i osiągnięcie pełnej zgodności z NIS2 dzięki automatyzacji i wsparciu ekspertów.
Zobacz proces →Bądź gotowy na audyt
Automatyczna dokumentacja i raporty NIS2 gotowe na każde wezwanie organu nadzorczego.
Dowiedz się więcej →Czy Twoja organizacja
jest objęta dyrektywą NIS2?
Dyrektywa NIS2 obejmuje podmioty kluczowe i ważne w 18 sektorach. Jeśli Twoja organizacja korzysta z systemów AI, masz obowiązek wdrożenia odpowiednich środków bezpieczeństwa.
Sektory o kluczowym znaczeniu
Inne ważne sektory
Realne przypadki
Przykłady podmiotów z branż objętych dyrektywą NIS2
Bankowość i instytucje finansowe
Banki, SKOK-i, firmy inwestycyjne i operatorzy płatności są Podmiotami Kluczowymi sektora finansowego. Wymagana jest ochrona systemów transakcyjnych, bankowości elektronicznej oraz raportowanie incydentów w 24h zgodnie z NIS2 i DORA.
Energetyka i dystrybucja energii
Operatorzy sieci elektroenergetycznych, gazowych, ciepłowniczych oraz wytwórcy energii (w tym OZE i farmy fotowoltaiczne powyżej progów) to Podmioty Kluczowe. Konieczna jest pełna ochrona systemów SCADA, OT oraz infrastruktury krytycznej.
Szpitale i ochrona zdrowia
Placówki ochrony zdrowia (szpitale, kliniki, centra medyczne, laboratoria) są Podmiotami Kluczowymi w sektorze zdrowia, niezależnie od wielkości. Wymagana jest pełna zgodność z NIS2, raportowanie incydentów w 24h, ochrona danych medycznych (RODO) i bezpieczeństwo systemów HIS/EDM.
Transport i logistyka
Firmy spedycyjne, przewoźnicy drogowi, kolejowi, lotniczy, operatorzy portów i terminali logistycznych to Podmioty Kluczowe lub Ważne. Wymagana jest ochrona systemów zarządzania flotą, terminali EDI oraz systemów sterowania ruchem.
Administracja publiczna
Urzędy centralne, samorządy, jednostki sektora publicznego oraz instytucje świadczące usługi e-administracji są Podmiotami Kluczowymi. Wymagana jest ochrona rejestrów państwowych, systemów ePUAP oraz danych obywateli.
Infrastruktura cyfrowa i telekomy
Operatorzy telekomunikacyjni, ISP, data center, dostawcy usług DNS, IXP i CDN to Podmioty Kluczowe. Wymagana jest pełna ochrona sieci szkieletowych, ciągłość działania i raportowanie incydentów do CSIRT.
Produkcja przemysłowa i tartaki
Zakłady produkcyjne, tartaki, przetwórstwo drewna, meblarstwo, producenci komponentów metalowych i tworzyw przy 50+ pracowników lub obrocie 10 mln EUR+ są Podmiotami Ważnymi. Wymagana ochrona systemów IT/OT, SCADA i łańcucha dostaw.
Chemia i farmacja
Producenci chemikaliów, leków, suplementów oraz dystrybutorzy produktów farmaceutycznych to Podmioty Ważne. Konieczne jest zabezpieczenie systemów produkcyjnych, laboratoryjnych (LIMS) oraz łańcucha dostaw substancji aktywnych.
Gospodarka odpadami i recykling
Firmy zajmujące się zbieraniem, przetwarzaniem i utylizacją odpadów komunalnych, przemysłowych i niebezpiecznych są Podmiotami Ważnymi. Wymagana jest ochrona systemów BDO, wagowych oraz systemów monitoringu instalacji.
Sektor kosmiczny
Operatorzy satelitów, dostawcy usług nawigacyjnych, obserwacji Ziemi i komunikacji satelitarnej to Podmioty Kluczowe. Wymagana ochrona stacji naziemnych, segmentu kosmicznego i przesyłu danych telemetrycznych.
Technologie cyfrowe i SaaS
Dostawcy usług chmurowych, platform handlu elektronicznego, wyszukiwarek, social media i SaaS B2B są Podmiotami Ważnymi. Wymagana zgodność z NIS2 w zakresie ciągłości usług, ochrony danych klientów i zarządzania incydentami.
Usługi pocztowe i kurierskie
Operatorzy pocztowi, firmy kurierskie i e-commerce fulfillment to Podmioty Ważne. Wymagana ochrona systemów track&trace, zarządzania flotą, terminali nadawczych oraz danych odbiorców przesyłek.
Trzy kroki do pełnej zgodności
i cyberodporności
Nasz sprawdzony proces wdrożenia zapewnia szybkie osiągnięcie zgodności z NIS2 bez zakłócania codziennej działalności Twojej organizacji.
Audyt i Wdrożenie
Nasi eksperci uruchamiają platformę TailoredGuard w Twojej organizacji i przeprowadzają audyt zerowy. Moduł AI mapuje obecny stan zabezpieczeń na wymogi NIS2, wskazując konkretne luki i priorytety działań.
Planowanie i Automatyzacja
Na podstawie wyników audytu platforma konfiguruje automatyczne harmonogramy, przypisuje odpowiedzialności i uruchamia cykliczne procesy zgodności. Dzięki temu Twój zespół skupia się na działaniu, nie na administracji.
Ciągły Monitoring i Raportowanie
Po wdrożeniu platforma nieprzerwanie śledzi stan zgodności, generując alerty o odchyleniach i automatycznie kompletując dokumentację wymaganą przez organy nadzorcze.
Zacznij działać
już dziś
Zamów bezpłatną konsultację i demo platformy TailoredGuard.
Co otrzymujesz bezpłatnie?
- Konsultację zgodności z NIS2
- Demo platformy TailoredGuard
- Raport luk bezpieczeństwa AI
- Mapa drogowa wdrożenia NIS2
- Konsultacja z ekspertem cybersecurity
